Clés API
L'onglet Clés API (/administration/apiKeys) gère les tokens utilisés
par vos intégrations : scripts, CI/CD et outils internes qui appellent le
serveur Fluhoms.
Les clés API servent aujourd'hui aux intégrations internes de la plateforme. L'ancienne section « API » de cette documentation a été retirée : elle décrivait des endpoints non garantis. Une API publique sera documentée ici lorsqu'elle sera stabilisée.
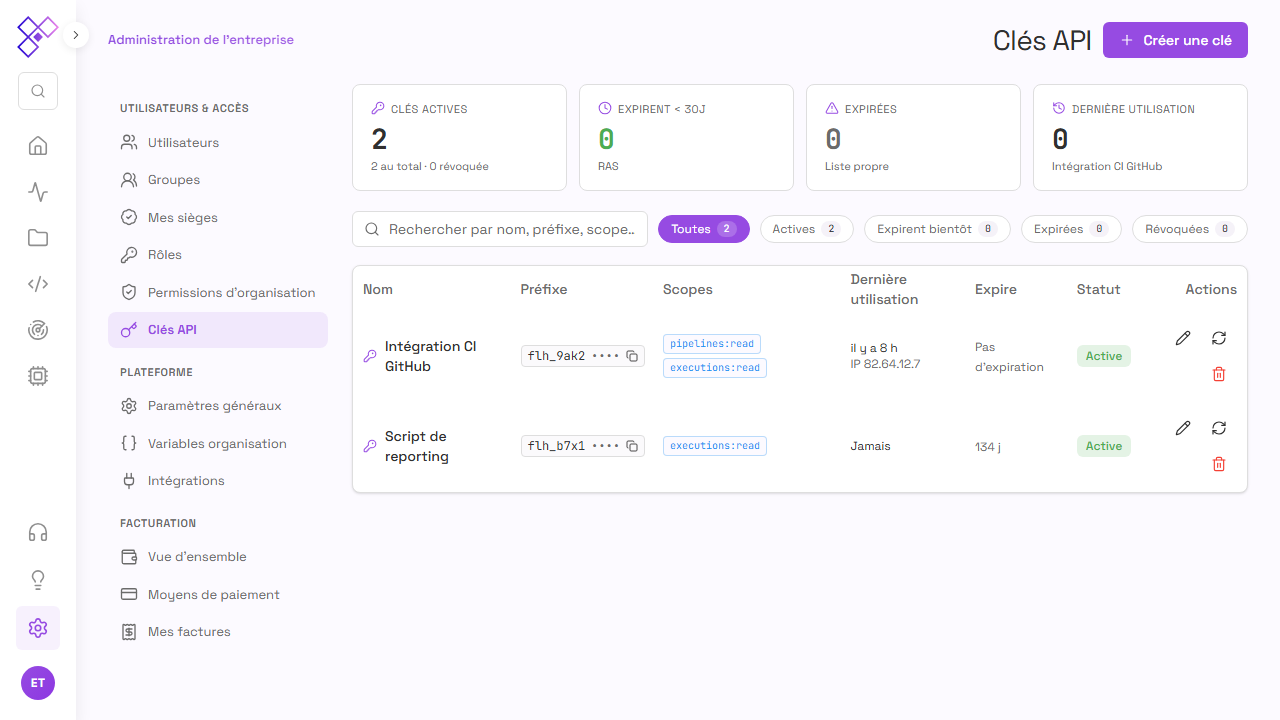 La liste des clés : nom, préfixe, portées, dernière utilisation, expiration et
statut.
Créer une clé
Cliquez sur Créer une clé et renseignez :
- un nom parlant (ex. « Production - Connecteur Snowflake ») ;
- les portées (scopes), par ressource et action :
pipelines:read,pipelines:write,pipelines:execute,executions:read/trigger/cancel,runners:read/write,connections:read/write,variables:read/write,deployments:read/create. Une clé n'a que les droits cochés ; - l'expiration : 30, 90 (recommandé), 180 jours, 1 an, ou sans expiration.
Le token en clair n'est affiché qu'une seule fois après la création : copiez-le immédiatement dans un gestionnaire de secrets. Ensuite, seul le préfixe reste visible dans la liste.
Préférez une expiration courte (90 jours) et une clé par intégration : en cas de fuite, la surface d'exposition reste limitée et la révocation ne casse qu'un seul usage.
Suivre et filtrer
La liste affiche pour chaque clé la dernière utilisation (avec l'adresse IP), le délai avant expiration et le statut : Active, Expire bientôt (moins de 14 jours ; un bandeau d'alerte apparaît), Expirée ou Révoquée. Recherchez par nom, préfixe ou scope, et filtrez par statut.
Modifier, faire tourner, révoquer
Pour chaque clé active :
- Modifier : nom, portées et expiration (le token reste inchangé) ;
- Faire tourner : génère un nouveau token (affiché une seule fois) et invalide l'ancien immédiatement ; mettez à jour vos intégrations dans la foulée ;
- Révoquer : désactive la clé définitivement. Toute requête portant ce token est rejetée ; la clé reste consultable dans la liste pour audit.
Qui peut gérer les clés
L'onglet est accessible aux administrateurs de société et aux porteurs des
permissions api_key:read / api_key:write (voir
Rôles et permissions).